محتوانوشته
Brute Force و DDoS دو مورد از رایج ترین حملاتی است که ممکن است هر کسب و کار آنلاینی با آنها مواجه شوند. هکرها این حملات با استفاده از ربات هایی که به طور مخرب در رایانه های دیگر نصب کرده اند انجام می دهند تا بتوانند به یک سایت نفوذ پیدا کنند. به همین منظور ما در این مطلب قصد داریم شما را با تفاوت حمله Brute Force و DDoS و مقایسه هریک از آنها آشنا کنیم. با ما همراه باشید.
بیشتر بخوانید: حملات DDoS چیست؛ راه های مقابله با انواع حملات دیداس
حمله Brute Force چیست؟
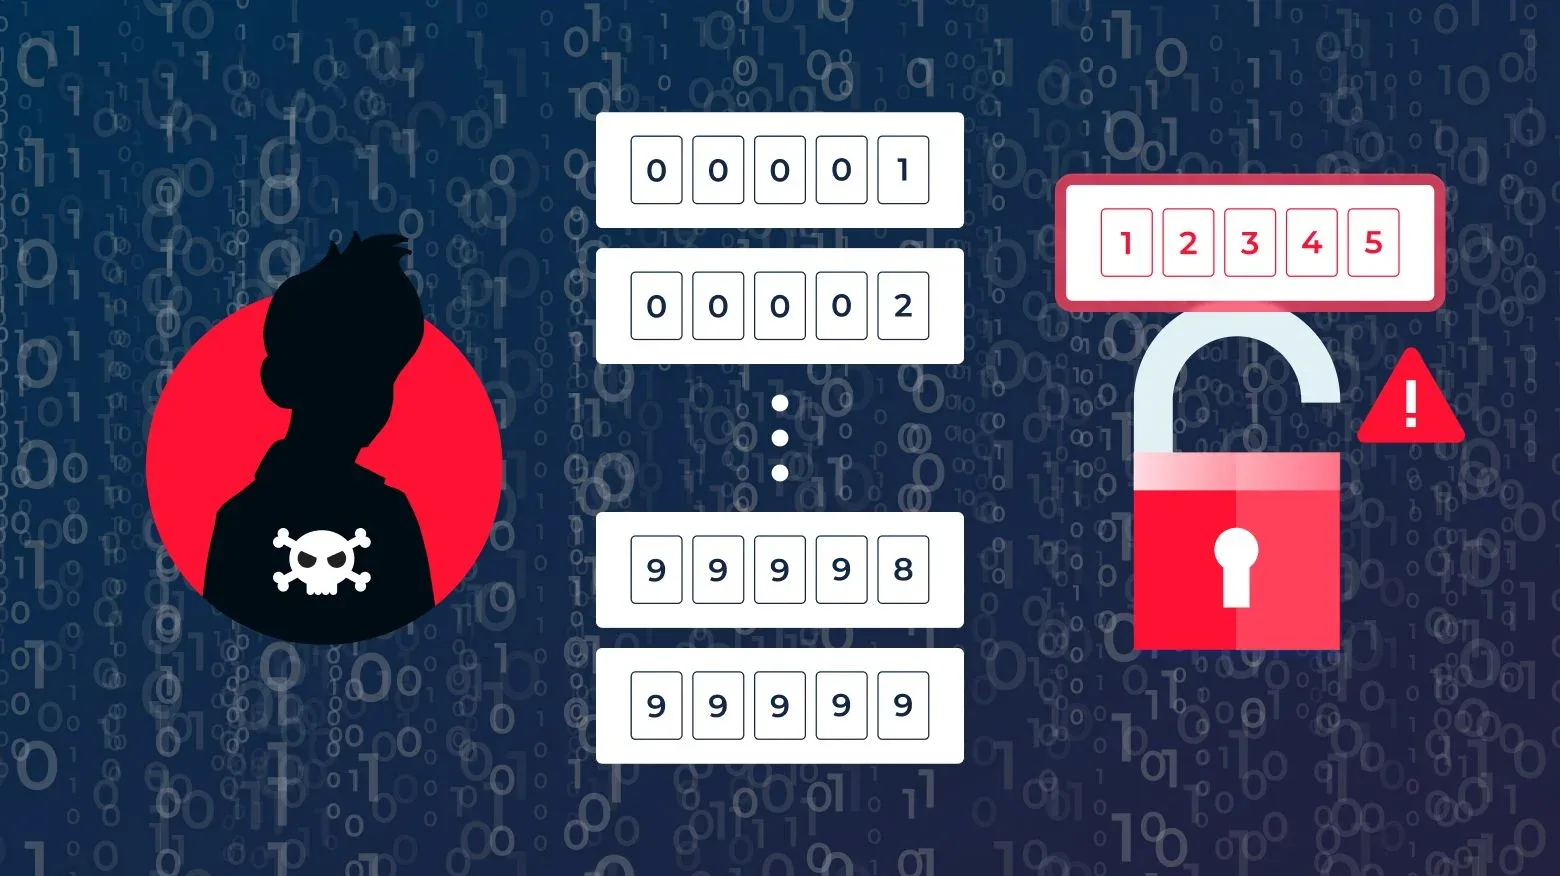
حمله brute force یک روش هک است که از آزمون و خطا برای شکستن رمزهای عبور، اعتبارنامههای ورود و کلیدهای رمزگذاری استفاده می شود. این یک تاکتیک ساده و در عین حال قابل اعتماد برای دستیابی به دسترسی غیرمجاز به حسابهای فردی و سیستمها و شبکههای سازمان می باشد. در این نوع حمله هکر چندین نام کاربری و رمز عبور را امتحان می کند تا در نهایت بتواند آن را تشخیص دهد.
به عبارت دیگر، یک حمله بروت فورس از آزمون و خطا برای حدس زدن اطلاعات ورود به سیستم، کلیدهای رمزگذاری یا یافتن یک صفحه وب پنهان استفاده می کند. هکرها از طریق تمام ترکیبات ممکن کار می کنند به این امید که به درستی حدس بزنند.
انواع مختلف حملات Brute Force
این نوع حمله دارای انواع مختلفی است که در ادامه مطلب شما را با آنها آشنا می کنیم:
1- حملات ساده
یک حمله brute force ساده به حدس هایی اشاره دارد که کاربر هنگام ورود به سیستم به صورت دستی انجام می دهد. هکرها ترکیبی از ترکیب های رمز عبور استاندارد یا کدهای پین را ایجاد می کنند. این حملات رایج هستند و به کاربرانی که از گذرواژههای ضعیف استفاده می کنند، آسیب هایی وارد می شود.
2- حملات دیکشنری
در یک حمله، یک هکر هدفی را انتخاب کرده و رمزهای عبور احتمالی را بر روی آن نام کاربری اجرا می کند. این حملات به عنوان حملات فرهنگ لغت یا همان دیکشنری شناخته می شوند. حملات دیکشنری اساسی ترین ابزار در حملات بروت فورس محسوب می شوند.
3- حملات هیبرید بروت فورس
هکرها ابزارهای بیرونی را با حدس های منطقی خود ترکیب می کنند تا اقدام به نفوذ کنند. حمله ترکیبی معمولاً حملات دیکشنری و بروت فورس را مخلوط می کند. این حملات برای کشف رمزهای عبور ترکیبی استفاده می شود که کلمات رایج را با کاراکترهای تصادفی ترکیب می کنند.
4- حملات بروت فورس معکوس
همانطور که از نام آن پیداست، یک حمله brute force معکوس استراتژی حمله را با شروع با یک رمز عبور شناخته شده معکوس می کند. سپس هکرها میلیون ها نام کاربری را جستجو می کنند تا زمانی که یک مورد مشابه پیدا کنند.
5- پر کردن اعتبار
پر کردن اعتبار زمانی اتفاق میافتد که مهاجم به دنبال الگوهایی در رمز عبور کاربران میگردند. آنها آداب رمز عبور را از ترکیب نام کاربری و رمز عبوری که از قبل دارند تجزیه و تحلیل می کنند و سعی می کنند رمز عبور جدید هدف را حدس بزنند.
بیشتر بخوانید: چگونه نظرات اسپم را شناسایی کنیم؟ آموزش جلوگیری از کامنت اسپم در وردپرس
حمله DDoS چیست؟
حمله DDoS یکی دیگر از حملات رایج است که در آن هکرها یک سرور را با ترافیک اینترنتی جعلی پر می کنند تا از دسترسی کاربران به خدمات آن سایت جلوگیری نمایند. به عنوان مثال، یک وب سایت ممکن است قادر به رسیدگی به تعداد معینی از درخواست ها در دقیقه باشد. اگر از این تعداد فراتر رود، عملکرد وب سایت کاهش می یابد یا ممکن است کاملاً غیرقابل دسترسی باشد.
انواع حملات DDoS
حملات DDoS یک تهدید در حال تکامل هستند و از تکنیک های مختلفی می توان برای انجام آنها استفاده کرد.
- حملات مبتنی بر حجم: هدف این حمله اشباع پهنای باند هدف با حجم بالای ترافیک جعلی است.
- حملات مبتنی بر پروتکل: این حمله از نقاط ضعف پروتکل ها برای مصرف منابع سرور یا بارگذاری بیش از حد دستگاه های شبکه مانند فایروال ها استفاده می کنند.
- حملات هیبریدی: این حملات تکنیک های مختلف را در چندین لایه ترکیب می کنند تا تاثیر خود را تقویت کنند.
بیشتر بخوانید: XML-RPC چیست؟ و چرا در وردپرس برای امنیت سایتمان باید آنرا غیر فعال کنیم؟
روشهای جلوگیری از حملات Brute Force و DDoS
روش های مختلفی برای جلوگیری از حملات Brute Force و DDoS وجود دارد که در ادامه مطلب به آنها می پردازیم:
1- نحوه جلوگیری از حملات DDoS
جلوگیری از حملات (DDoS) شامل اجرای ترکیبی از اقدامات پیشگیرانه، ابزارها و بهترین شیوه ها برای محافظت از شبکه و برنامه های کاربردی شما است که در ادامه شما را با برخی از آنها آشنا می کنیم:
- افزایش پهنای باند: اطمینان حاصل کنید که شبکه شما از پهنای باند کافی برای مدیریت افزایش ترافیک برخوردار است.
- استفاده از خدمات شخص ثالث: خدماتی مانند Akamai ،Cloudflare و… با فیلتر کردن ترافیک مخرب قبل از رسیدن به سرورهای شما، حفاظت تخصصی DDoS را ارائه میکنند.
- استفاده از فایروال ها و سیستم های جلوگیری از نفوذ: یک سیستم فایروال می تواند به فیلتر کردن حملات کمک کند.
- محدود کردن نرخ و فیلتر ترافیک: برای جلوگیری از سوء استفاده، تعداد درخواستهایی را که یک آدرس IP میتواند در یک بازه زمانی معین انجام دهد، محدود کنید.
- نظارت و تجزیه و تحلیل ترافیک: از ابزارهایی برای نظارت بر الگوهای ترافیک برای ناهنجاری هایی که ممکن است نشان دهنده حمله باشد استفاده کنید.
2- نحوه جلوگیری از حملات Brute Force
- افزایش طول رمز عبور: اولین قدم برای جلوگیری از حمله brute force این است که از رمزهای عبور طولانی استفاده کنید. امروزه بسیاری از وبسایتها و پلتفرمها کاربران خود را مجبور میکنند تا رمز عبوری با طول مشخص (8 تا 16 کاراکتر) ایجاد کنند تا به راحتی قابل حدس زدن نباشد.
- پیچیدگی رمز عبور: از رمزهای عبور پیچیده که حدس زدن آنها برای کاربران غیرممکن است، استفاده کنید. رمز عبور شما باید ترکیبی از حروف بزرگ و کوچک باشد و همچنین از اعداد و کاراکترهای خاص برای پیچیده تر شدن استفاده کند.
- محدود کردن تلاش برای ورود: محدود کردن تلاش برای ورود به سیستم مدیریت وردپرس یا هر پنل مدیریت دیگری به تقویت امنیت سایت شما در برابر حملات brute force کمک می کند. به عنوان مثال، اگر وب سایت شما پنج بار تلاش برای ورود ناموفق دریافت کند، باید آن IP را برای مدت معینی مسدود کند تا تلاش های بعدی متوقف شود.
- استفاده از کپچا: کپچاها معمولاً در وبسایتها برای جلوگیری از اجرای اسکریپتهای خودکار توسط رباتها استفاده می شوند. شما می توانید از طریق افزونه یا کدنویسی کپچا را به فرم های سایت خود اضافه کنید.
بیشتر بخوانید: امنیت رمز عبور وردپرس با چند نکته ای که باید آن ها را بدانید
تأثیر حملات Brute Force و DDoS بر امنیت
این حملات می توانند از طرق مختلف به امنیت هر سایتی آسیب وارد کنند که در ادامه مطلب به هریک از آنها می پردازیم:
1- تأثیر حملات Brute Force بر امنیت
حملات Brute Force نوعی حمله سایبری است که در آن مهاجم تلاش میکند تا با آزمایش سیستماتیک همه ترکیبهای ممکن از اعتبارنامهها یا کلیدهای رمزگذاری، به یک سیستم، حساب یا داده دسترسی غیرمجاز به دست آورد. تأثیر حملات brute force بر امنیت می تواند قابل توجه و متفاوت باشد و بر افراد، مشاغل و سازمان ها تأثیر بگذارد که در ادامه به آنها می پردازیم.
- حساب های در معرض خطر: در صورتی که این حمله موفقیت آمیز باشد می تواند منجر به دسترسی غیرمجاز به حسابهای کاربری از جمله اطلاعات حساس مانند دادههای مالی، جزئیات شخصی یا مالکیت معنوی شود.
- قرار گرفتن در معرض داده های حساس: مهاجمان می توانند اطلاعات محرمانه را استخراج کنند که منجر به نقض داده ها می شود.
- آسیب به شهرت و برند: این نوع حمله می تواند به اعتبار یک کسب و کار آسیب وارد کرده و اعتماد را از بین ببرد.
- اختلال در خدمات: سیستم های بارگذاری شده ممکن است قادر به پاسخگویی به کاربران قانونی نباشند که بر عملیات تجاری تأثیر می گذارد.
2- تأثیر حملات DDoS بر امنیت
در ادامه به مهم ترین تاثیرات حملات DDoS بر امنیت می پردازیم.
- از کار افتادن سایت: حملات DDoS میتواند وبسایت ها، برنامه ها یا شبکه ها را برای کاربران قانونی غیرقابل دسترسی کند و باعث اختلال در عملیات شود.
- از دست دادن درآمد: کسب وکارهایی که به عملیات آنلاین متکی هستند، زمانی که سیستمهایشان در دسترس نباشد، درآمد خود را از دست می دهند.
- از دست دادن اعتماد: این نوع حمله می تواند منجر به از دست دادن اعتماد در بین مشتریان، شرکا و ذینفعان شود.
بیشتر بخوانید: افزودن کد امنیتی ریکپچا با افزونه Gravity Forms No CAPTCHA reCAPTCHA
نحوه عملکرد حمله Brute Force
– شناسایی هدف
در ابتدا هکرها سیستم، حساب یا سرویس خاصی را که می خواهند به آن نفوذ کنند را شناسایی می کنند، مانند صفحه ورود کاربر، پایگاه داده یا فایل رمزگذاری شده.
– راه اندازی ابزار
هکرها از نرم افزارها یا اسکریپت های خودکار مانند: Hydra ،Burp Suite و… برای اجرای حمله استفاده می کنند. این ابزارها قادرند هزاران تا میلیون ها ترکیب رمز عبور را در مدت زمان کوتاهی تولید و آزمایش کنند.
– اجرای حمله
ابزار مهاجم به طور مکرر ترکیبی از نام های کاربری و رمز عبور یا کلیدهای رمزگشایی را به سیستم هدف ارسال می کند. این روند تا زمانی ادامه دارد که ابزار اعتبار صحیح را پیدا کند.
– بازخورد سیستم
ابزار به تلاش های ورود به سیستم با پیامی که نشان دهنده موفقیت یا شکست است پاسخ می دهد.
نحوه عملکرد حمله DDoS
– برنامه ریزی و شناسایی هدف
مهاجم سیستم، وب سایت یا سرویسی را برای ایجاد اختلال شناسایی می کند. این می تواند یک موسسه مالی، وب سایت دولتی، پلت فرم تجارت الکترونیک یا هر سرویس آنلاین با ترافیک قابل توجه باشد.
– افزایش یکباره ترافیک
این حمله حجم بالایی از درخواست ها یا بسته های داده را به سرور یا سرویس مورد نظر ارسال می کند. دف تولید هرچه بیشتر ترافیک برای اشباع پهنای باند یا منابع سرور هدف است.
– اضافه بار سیستم
ممکن است پهنای باند، قدرت پردازش یا حافظه هدف تمام شود که منجر به خرابی یا کاهش شدید سرعت شود.
بیشتر بخوانید: سه راه کار مهم برای بالا بردن امنیت وبسایت
تفاوت حمله Brute Force و DDoS
تا اینجای مطلب شما را با حملات Brute Force و DDoS آشنا کردیم. در ادامه قصد داریم شما را با فرق حمله DDoS و Brute Force آشنا کنیم. همراه ما باشید.
حملات Brute Force و DDoS هر دو حملات سایبری هستند، اما در ماهیت، اهداف و روشهایشان تفاوتهای قابل توجهی دارند.
1- هدف حمله
- Brute Force: هدف اصلی این حمله دستیابی غیرمجاز به یک سیستم، حساب یا داده های رمزگذاری شده با آزمایش سیستماتیک همه ترکیبات ممکن از رمزهای عبور یا کلیدها تا یافتن کلمه صحیح می باشد.
- DDoS: هدف حمله DDoS این است که در دسترس بودن یک سیستم، سرور یا سرویس را از طریق پر کردن حجم عظیمی از ترافیک و غیرقابل دسترس کردن آن برای کاربران قانونی، تحت تأثیر قرار دهد و آن را مختل کند.
2- روش حمله
- Brute Force: طریقه این حمله شامل امتحان کردن همه ترکیبات ممکن از رمزهای عبور یا کلیدهای رمزگشایی تا زمانی که مورد صحیح پیدا شود. معمولاً برای پیداکردن رمز از ابزار نیز استفاده می شود.
- DDoS: از چندین سیستم برای ارسال حجم عظیمی از ترافیک به یک سیستم یا شبکه هدف استفاده می کند.این ترافیک هدف را بیش از حد بارگذاری می کند که منجر به اختلال یا خرابی سرویس می شود.
3- منابع درگیر
- Brute Force: در درجه اول به قدرت محاسباتی مهاجم و پیچیدگی رمز عبور یا کلید رمزگذاری که شکسته شده است بستگی دارد.
- DDoS: یک حمله DDoS معمولاً شامل یک بات نت، شبکه ای از دستگاه های در معرض خطر است که از راه دور توسط مهاجم کنترل می شود. این حمله برای ایجاد ترافیک لازم به پهنای باند شبکه قابل توجه و تعداد زیادی ماشین نیاز دارد.
4- مدت زمان حمله
- Brute Force: یک حمله brute force بسته به طول رمز عبور و پیچیدگی ممکن است از چند ثانیه تا چند هفته یا حتی ماهها طول بکشد.
- DDoS: این حمله معمولاً در یک دوره کوتاه (از چند دقیقه تا ساعت یا روز) با هدف ایجاد اختلال یا خرابی فوری در سیستم هدف اتفاق میافتد.
5- تشخیص و پاسخ
- Brute Force: تشخیص شامل نظارت بر تلاشهای ورود به سیستم و شناسایی الگوهای غیرمعمول تلاشهای مکرر و ناموفق برای ورود از یک یا چند آدرس IP است.
- DDoS: تشخیص بر اساس افزایش حجم ترافیک و الگوهای غیرمعمول درخواست های دریافتی از چندین آدرس IP است.
6- تاثیرات حمله
- Brute Force: می تواند منجر به به خطر افتادن حساب یا سیستم شود و به مهاجمان دسترسی غیرمجاز به داده ها، سیستم ها یا خدمات بدهد.
- DDoS: منجر به اختلال یا خرابی سرویس می شود که بر کاربران قانونی که قادر به دسترسی به سیستم یا وب سایت هدف نیستند تأثیر می گذارد.
بیشتر بخوانید: آموزش روش های مقابله با حملات SQL Injection
روشهای تشخیص حملات Brute Force و DDoS
شناسایی حملات Brute Force و DDoS شامل نظارت بر رفتارهای مختلف شبکه و سیستم برای شناسایی الگوهایی است که نشان دهنده فعالیت مخرب هستند.
1- روش های تشخیص برای حملات Brute Force
– نظارت بر تلاش های ورود ناموفق
- ورود ناموفق بیش از حد: یکی از رایج ترین شاخصهای حمله brute force، تعداد زیادی تلاش برای ورود ناموفق از یک یا مجموعه کوچکی از آدرسهای IP است.
- تشخیص الگو: به دنبال الگوهایی از تلاش های مکرر برای ورود با استفاده از رمزهای عبور مختلف اما نام کاربری یکسان باشید.
– سیستم های تشخیص ناهنجاری
از سیستم هایی استفاده کنید که فعالیت های ورود به سیستم را برای الگوهای غیرمعمول نظارت می کنند. این سیستمها می توانند رفتار غیرعادی ورود مانند تلاش های ورود به سیستم در زمان های عجیب و غریب، نرخ های غیرعادی بالای تلاش برای ورود به سیستم، یا تلاش های ورود به سیستم از چندین مکان جغرافیایی را به صورت متوالی شناسایی کنند.
– نظارت بر آدرس آی پی
- تلاشهای مکرر ورود به سیستم از همان آی پی: تلاشهای ناموفق برای ورود به سیستم را که از یک آدرس IP یا زیرشبکه یکسان سرچشمه میگیرد، ردیابی کنید.
- ناهنجاری های جغرافیایی: به دنبال تلاش های ورود به سیستم از مناطقی باشید که با الگوهای استفاده عادی کاربران شما همخوانی ندارند.
– مکانیسم های قفل کردن حساب
حداکثری را برای تعداد تلاشهای ناموفق برای ورود به سیستم در یک دوره معین تنظیم کنید، به عنوان مثال، 5 تلاش ناموفق در 5 دقیقه. حال در صورتی که از این عدد بیشتر شود، هشدارهایی ارسال می شود.
2- روش های تشخیص برای حملات DDoS
– تجزیه و تحلیل حجم ترافیک
- افزایش ناگهانی ترافیک: افزایش قابل توجه و ناگهانی ترافیک اغلب اولین نشانه حمله DDoS است.
– تجزیه و تحلیل منبع ترافیک
- منابع چندگانه: حملات DDoS معمولاً در بسیاری از ماشین ها (بات نت) توزیع می شوند. روشهای تشخیص شامل نظارت بر تعداد زیادی از درخواستهای ناشی از آدرسهای IP مختلف می باشد.
- آی پی های مشکوک: ترافیکی را که از آدرس هایآی پی مخرب شناخته شده یا آدرس های IP که معمولاً با کاربران قانونی مرتبط نیستند بررسی کنید.
بیشتر بخوانید: آموزش مقابله با حملات XMLRPC در وردپرس
ابزارهای شناسایی و جلوگیری از حملات
خوشبختانه ابزارها و افزونه های امنیتی بسیار زیادی وجود دارند که می توانند به شما کمک کنند تا از کسب و کار آنلاین خود به بهترین شکل محافظت کنید که در ادامه مطلب برخی از مهم ترین آنها را به شما عزیزان معرفی می کنیم:
1- WPScan
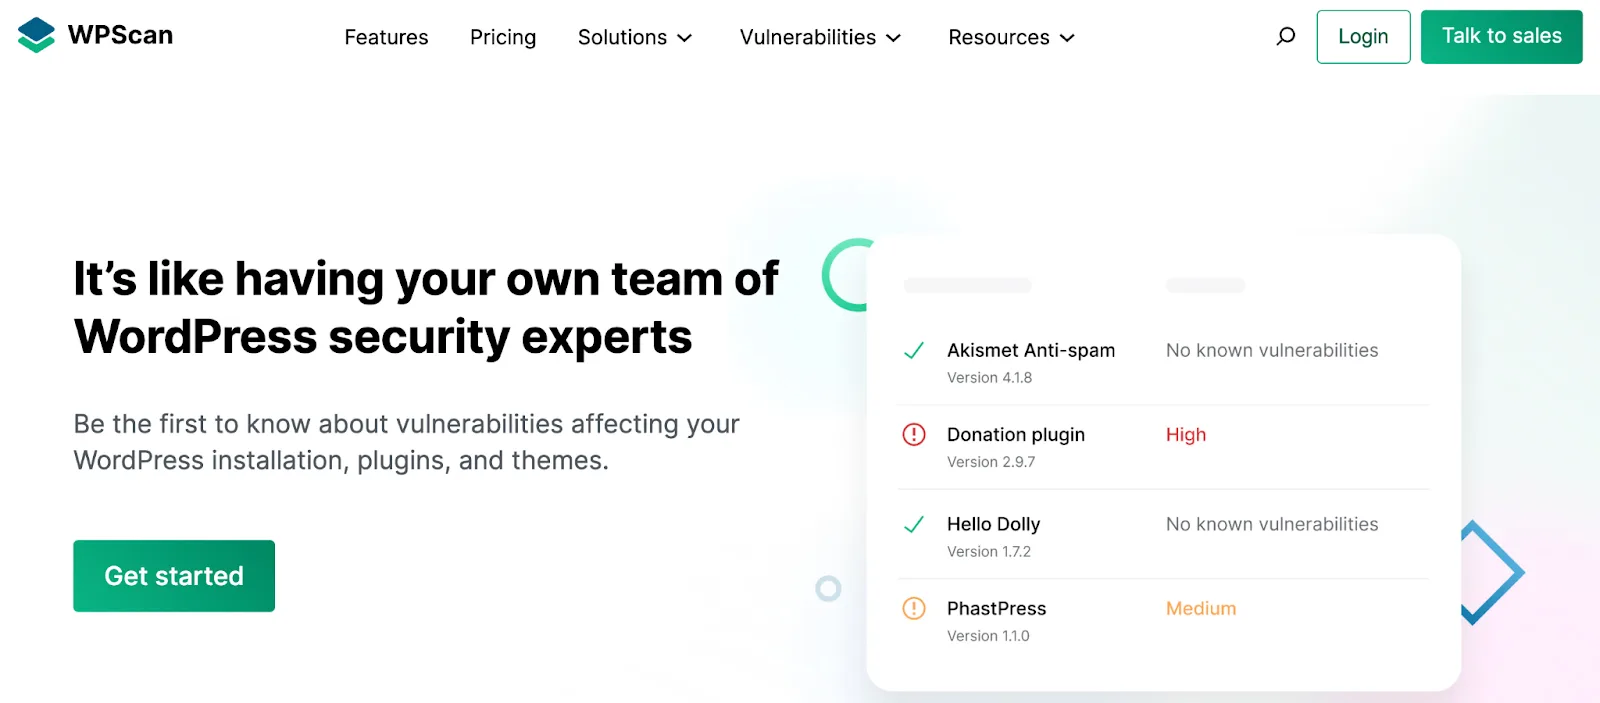
این یک گزینه فوق العاده برای هر سایت سازمانی ساخته شده با وردپرس است که می تواند سایت شما را برای شناسایی انواع آسیب ها اسکن کند. این افزونه یک پایگاه داده جامع از بیش از 46000 آسیب پذیری پلاگین و تم شناخته شده را نگهداری می کنند. سپس سازمان ها می توانند از این اطلاعات برای شناسایی و اصلاح حفره های برنامه امنیتی خود استفاده نمایند.
2- Invicti
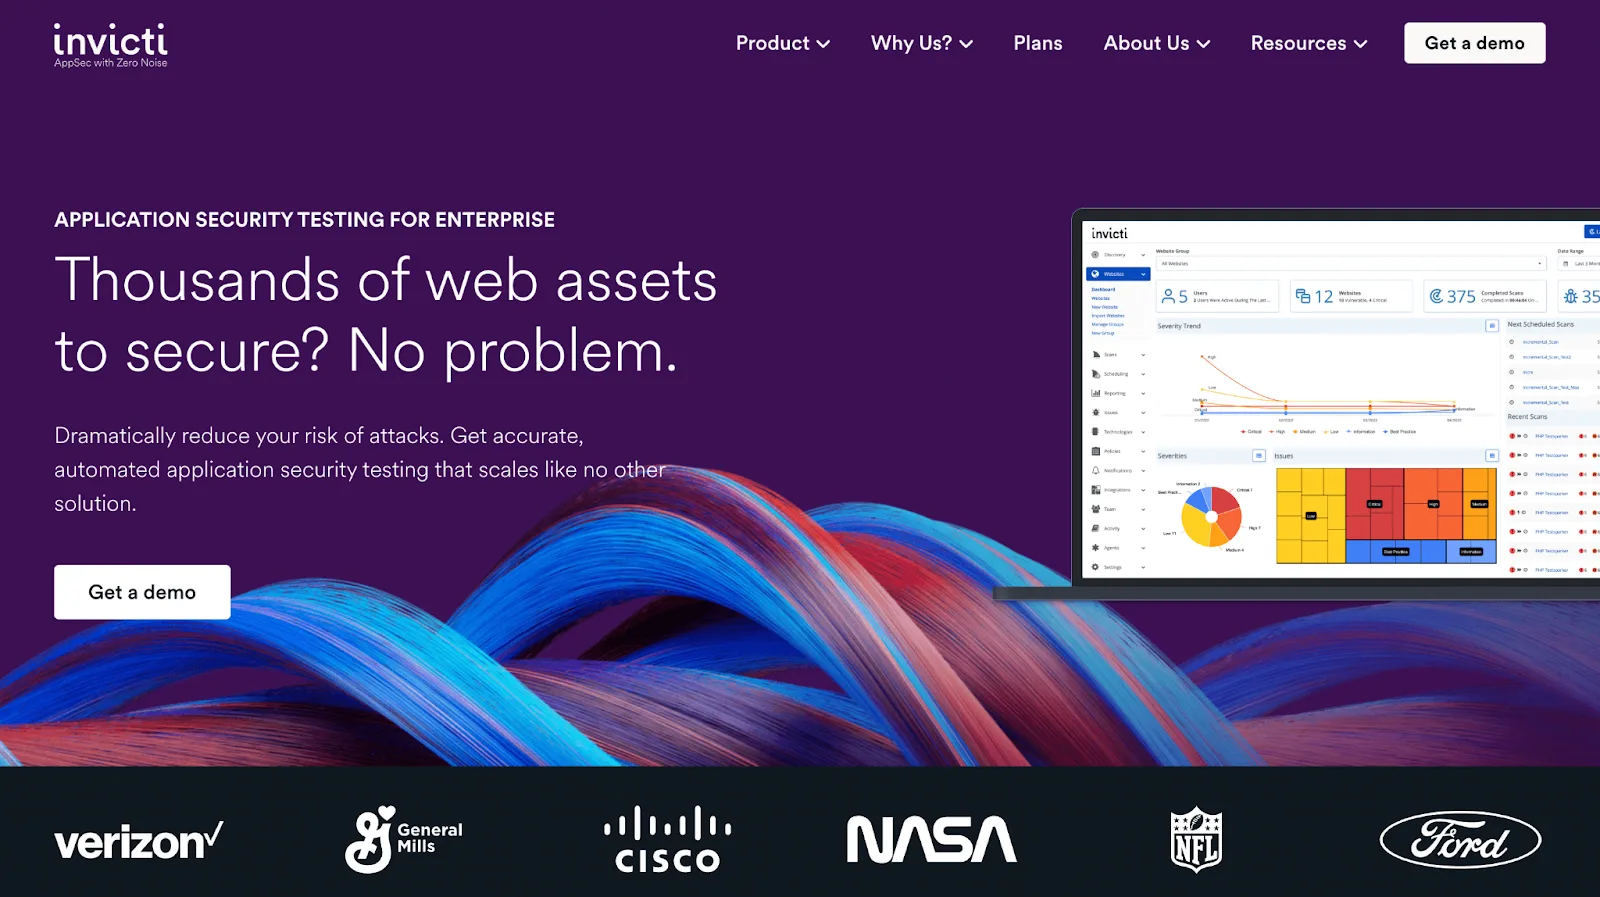
این افزونه این امکان را به شما می دهد تا به طور خودکار تست های امنیتی را در هر مرحله از چرخه عمر توسعه نرم افزار اجرا کنید. شما می توانید همه چیز را از نرم افزار قدیمی گرفته تا تزریق SQL پیچیده و رفتار مشکوک کاربر شناسایی کنید. حتی می تواند به تیم توسعه دهنده شما بازخورد عملی بدهد تا بتوانند کد خود را از همان ابتدا امن تر کنند.
3- Akismet
هرزنامه نه تنها آزاردهنده است، بلکه می تواند تهدیدی بزرگ برای سازمان، بازدیدکنندگان سایت و پایگاه مشتریان شما باشد. یکی از بهترین افزونه هایی که می توانید از آن برای جلوگیری از ورود هرگونه هرزنامه به سایت خود استفاده کنید، افزونه اکیسمت می باشد.
4- Datadog
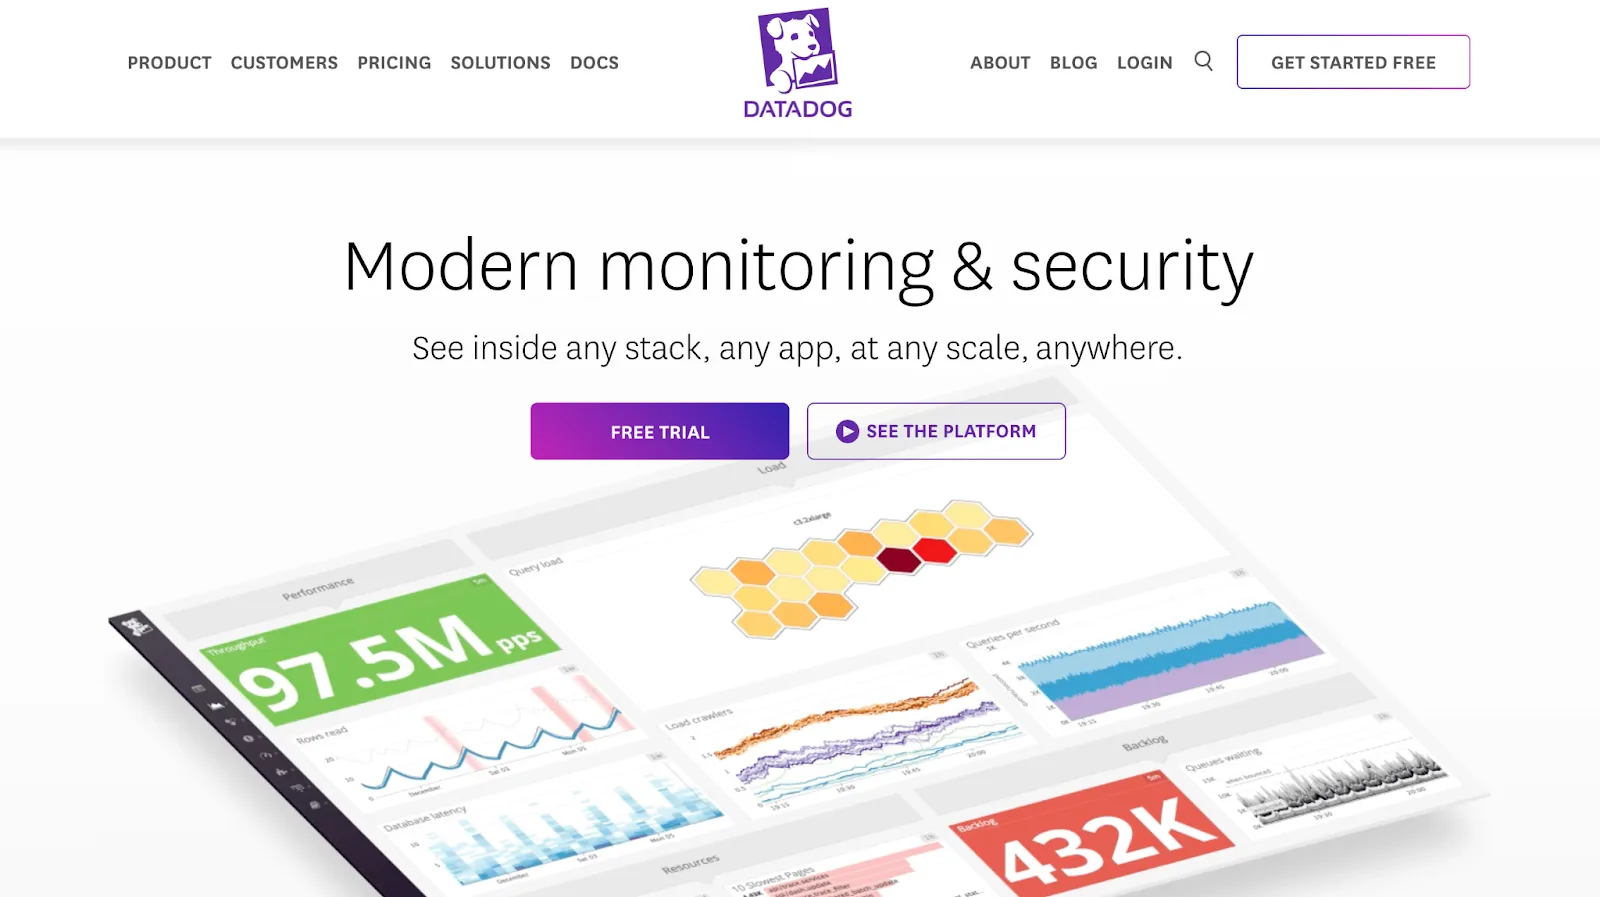
اگر به دنبال یک ابزار نظارت و بهینه سازی قوی هستید، این افزونه می تواند یک انتخاب عالی برای شما باشد. این ابزارهای موجود از اتوماسیون گردش کار و مسیرهای حسابرسی گرفته تا پایگاه داده و نظارت بر کاربر در زمان واقعی را شامل می شود. علاوه بر این، داشبوردهای Datadog بسیار قابل تنظیم هستند و شما را قادر می سازند تا گرافیک های پیشرفته ای را بر اساس معیارهای خود تولید کنید.
سوالات متداول
حمله Brute Force چیست و چگونه عمل میکند؟
حمله Brute Force روشی است که توسط مهاجمان برای دسترسی غیرمجاز به یک سیستم، حساب یا داده های رمزگذاری شده با استفاده سیستماتیک از هر ترکیب ممکنی از رمزهای عبور، کلیدهای رمزگذاری یا سایر داده های احراز هویت استفاده می شود تا زمانی که مورد صحیح پیدا شود.
حمله DDoS چیست و چگونه میتواند به وبسایتها آسیب بزند؟
حملهDDoS یک تلاش مخرب برای ایجاد اختلال در ترافیک عادی یک سرور، سرویس یا شبکه هدفمند با غلبه بر هدف با حجم بیش از حد ترافیک است.
تفاوت اصلی بین حملات Brute Force و DDoS چیست؟
تفاوت اصلی بین این دو حمله در اهداف، تکنیک ها و تأثیر آنها بر هدف نهفته است که با یکدیگر متفاوت می باشند.
بیشتر بخوانید: هاست لینوکس یا وردپرس کدام بهتر است؟
جمع بندی: حملات Brute Force و DDoS چه زمانی و چرا اتفاق میافتند؟
دو حمله رایج که ممکن است هر کسب و کاری با آنها مواجه شوند، حملات Brute Force و DDoS می باشند که هر کدام از آنها می توانند به طریقی به کسب و کار آسیب وارد کنند و اعتبار یک برند را کاهش دهند. ما در این مطلب به تفاوت حمله Brute Force و DDoS پرداختیم. امیدوارم این آموزش مورد رضایت شما عزیزان قرار گرفته باشد.
نظراتمقاله
چیزی اینجا نیست!
خوشحال می شویم همین الان میتوانید اولین نظر خود را ارسال نمایید!