محتوانوشته
با سلام امروز میخواهیم ۹ دلیل اصلی استفاده از فایل htaccsess در وردپرس را آموزش دهیم.خیلی از کاربران سایت از htaccsess برای لینک استفاده میکردند.علاوه بر لینک می توانید استفاده های زیادی از فایل htaccess برای وب سایت وردپرس خود انجام دهید.این تغییرات می تواند بر بهبود سرعت و امنیت سایت تاثیر مثبت بگذارد.در این مقاله ما به ۹ ترفند مفید htaccess در وردپرس می پردازیم.قبل از هر گونه تغییرات، در ابتدا از فایل htaccess نسخه پشتیبان تهیه کنید.اتصال به وب سایت خود را با استفاده از یک سرویس گیرنده FTP و فایل .htaccess را از کامپیوتر دانلود کنید. پس از آن می توانید فایل پشتیبان را بارگذاری کنید.اگر نمی توانید فایل htaccess را مشاهده کنید،مطمئن شوید که سرویس گیرنده FTP پیکربندی شده است.
۱- حفاظت از بخش مدیریت وردپرس
می توانید از htaccess برای محافظت بخش مدیریت وردپرس استفاده کنید و همچنین از طریق روش زیر می توانید ورود به بخش مدیریت را محدود به ip های خاص کنید. محافظت از بخش امنیت سایت را افزایش میدهد این کد را در فایل .htaccess خود را وارد کنید:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 | <pre>AuthUserFile /dev/nullAuthGroupFile /dev/nullAuthName "WordPress Admin Access Control"AuthType Basic<LIMIT GET>order deny,allowdeny from all# whitelist Syed’s IP addressallow from xx.xx.xx.xxx# whitelist David’s IP addressallow from xx.xx.xx.xxx# whitelist Amanda’s IP addressallow from xx.xx.xx.xxx# whitelist Muhammad’s IP addressallow from xx.xx.xx.xxx# whitelist Work IP addressallow from xx.xx.xx.xxx</LIMIT></pre> |
به جای XXXX آدرس IP اشخاصی را وارد کنید.اگر از بیش از یک آدرس IP برای دسترسی به اینترنت استفاده میکنید، آنها را نیز اضافه کنید.
۲- محافظت از پوشه ادمین از طریق رمز عبور:
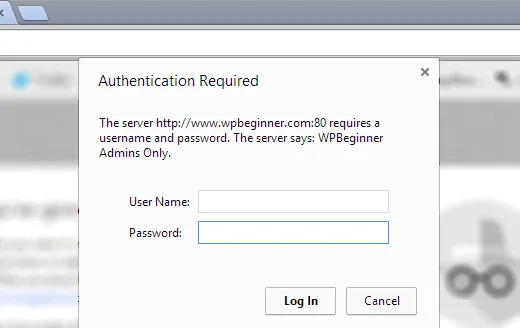
ابتدا یک فایل htpasswd ایجاد کنید.به راحتی می توانید از این برنامه برای ایجاد فایل online generator استفاده کنید(یوزر و پسورد را به درستی انتخاب کنید و سپس ایجاد و در داخل پوشه wp-admin هاست خود آپلود کنید )
سپس این کد را وارد کنید:
1 2 3 4 5 6 7 8 9 10 | <pre>AuthName "Admins Only"AuthUserFile /home/yourdirectory/.htpasswds/public_html/wp-admin/passwdAuthGroupFile /dev/nullAuthType basicrequire user putyourusernamehere<Files admin-ajax.php>Order allow,denyAllow from allSatisfy any</Files></pre> |
فراموش نکنید که به جای مسیر AuthUserFile از مسیر فایل htpasswds نام کاربری خود را اضافه کنید.
فایل htpasswds به پوشه wp-admin بارگذاری کنید حالا پوشه مدیریت شما محافظت شده و فقط کاربران قادر به دسترسی دارند.
۳- غیر فعال کردن راهنمای مرور در وردپرس
قوانین htaccess بر رفتار وبسرور مانند دسترسی به مسیرها و هدایت نشانیها اثر میگذارند؛ بنابراین نباید آن را با مدیریت فایلهایی که کاربران سایت دانلود میکنند اشتباه گرفت. افزونه JoomUnited WP File Download برای ارائه و سازماندهی فایلهای دانلودی در وردپرس مطرح است و ابزار مستقیم ویرایش htaccess نیست. اگر بخش دانلود دارید، مجوز دسترسی به فایلها را جداگانه بررسی کنید. پیش از تغییر تنظیمات وبسرور نیز از فایل htaccess نسخه پشتیبان تهیه کنید و بعد از ذخیرهسازی آدرسهای مهم سایت را آزمایش نمایید.
امنیت یکی از دلایل مهم امنیت ضعیف سایت را امکان مشاهده دایرکتوری ها می باشد.این امکان به هکر امکان دیدن نوع و ساختار فایل های شما را می دهد و کار هکر را برای هک سایت آسان می کند.برای غیر فعال کردن امکان مشاهده دایرکتوری ها فقط لازمه که کد زیر را به فایل زیر اضافه کنید :
1 | <pre>Options -Indexes</pre> |
۴- اجرای غیر فعال کردن PHP در برخی از دایرکتوری وردپرس
باعث میشود که در دایرکتوری فایل htaccess اضافه کرده اید فایل PHP کار نکند.وقتی که نویسنده بیشتری داشته باشید این روش کاربرد دارد.اگر شخص نویسنده هکر ماهری باشه از طریق رسانه فایل php خودش را میتواند آپلود کند و از طریق آن به هاست دسترسی داشته باشه.پس این کار رو فقط در دایرکتوری wp-content/uploads انجام بدید.در مسیر wp-content/uploads فایل htaccess. بسازید و در داخل آن کد زیر را اضافه کنید:
1 2 3 | <pre><Files *.php>deny from all</Files></pre> |
۵- محافظت از فایل wp-config.php
مهم ترین فایل در دایرکتوری ریشه وب سایت وردپرس فایل wp-config.php است. این سایت ااطلاعات پایگاه داده وردپرس خود را و چگونه باتصال به آن را شامل میشود.برای محافظت از فایل wp-config.php و دسترسی های غیر مجاز، به سادگی این کد را به فایل htaccess اضافه کنید:
1 2 3 4 | <pre><files wp-config.php>order allow,denydeny from all</files></pre> |
۶- راه اندازی ۳۰۱ تغییرمسیر طریقhtaccess
(۳۰۱ redirect) انتقال دائم آدرسی به آدرس دیگر است. هنگامی که آدرس دامنه را تغییر می دهید یا می خواهید با آدرس های دیگر سایت شما نمایش داده شود کاربرد دارد.روش اصولی استفاده از چند آدرس برای یک سایت استفاده از ۳۰۱ redirect می باشد. همچنین برای انتقال صفحات داخلی نیز کاربرد دارد.از سوی دیگر اگر فقط با سرعت می خواهیدمسیر کاربران را از یک آدرس به آدرس دیگری تغییر دهید باید این کد را در فایل htaccess خود را اضافه کنید.
1 2 3 4 | </p><pre>Redirect 301 /oldurl/ http://www.example.com/newurlRedirect 301 /category/television/ http://www.example.com/category/tv/</pre><p style="text-align: justify;"> |
۷-استفاده از IP های مشکوک
اگرشخصی قصد تخریب سایت شما را دارد میتوانید IP کاربر را بن کنید تادسترسی به سایت مسدود شود.برای این کار کد زیر را به htaccess اضافه کنید:
1 2 3 4 5 6 7 | </p><pre><Limit GET POST>order allow,denydeny from xxx.xxx.xx.xallow from all</Limit></pre><p style="text-align: justify;"> |
به جای XXXX میتوانید IP شخصی که تخریب سایت را داشته وارد کنید.
۸- غیر فعال کردن Hotlinking با استفاده از htaccess
افراد می تواند سرعت وب سایت و سرقت پهنای باند خود را با Hotlinking کاهش دهد با این حال، اگر یک سایت محبوب با تعداد زیادی از تصاویر و عکس ها دارید Hotlinking به یک مسئله جدی تبدیل شده است.مشکلی که Hotlinking ها دارند،پهنای باند زیاد می باشد. می توانید برای غیر فعال کردن Hotlinking این کد را در فایل htaccess اضافه کنید:
1 2 3 4 5 6 7 8 9 | </p><pre>#disable hotlinking of images with forbidden or custom image optionRewriteEngine onRewriteCond %{HTTP_REFERER} !^$RewriteCond %{HTTP_REFERER} !^http(s)?://(www\.)?wpbeginner.com [NC]RewriteCond %{HTTP_REFERER} !^http(s)?://(www\.)?google.com [NC]RewriteCond %{HTTP_REFERER} !^http(s)?://(www\.)?feeds2.feedburner.com/wpbeginner [NC]RewriteRule \.(jpg|jpeg|png|gif)$ – [NC,F,L]</pre><p style="text-align: justify;"> |
۹- حفاظت از htaccess از دسترسی غیر مجاز
htaccess دسترسی کامل بر وب سایت دارد.، ار همه مهمتر این است که توسط هکرها از سایت محافظت میکند یعن دسترسی کامل هکر برهاست. برای حفاظت از دسترسی غیر محازاین کد را به فایل htaccess خود را اضافه کنید:
فایلهای تصویر و اسناد کتابخانه رسانه در پوشههای وردپرس قرار میگیرند، اما سازماندهی ظاهری آنها لزوماً سطح مجوز پوشههای سرور را تغییر نمیدهد. افزونه Filebird Pro برای مرتبسازی رسانههای وردپرس در پوشههای مدیریتی مطرح است. اگر مشکل شما جلوگیری از فهرست شدن فایلها یا محدود کردن اجرای PHP است، باید قواعد مناسب وبسرور را جداگانه بررسی کنید. تغییرات htaccess را با احتیاط انجام دهید و مطمئن شوید پس از اعمال قانون، تصاویر و فایلهای مجاز سایت همچنان بهدرستی باز میشوند.
1 2 3 4 5 6 7 | </p><pre><files ~ "^.*\.([Hh][Tt][Aa])">order allow,denydeny from allsatisfy all</files></pre><p style="text-align: justify;"> |
با تشکر موفق باشید.
نظراتمقاله
چیزی اینجا نیست!
خوشحال می شویم همین الان میتوانید اولین نظر خود را ارسال نمایید!