محتوانوشته
برای افزایش امنیت وردپرس و محافظت از صفحه wp-admin باید اقدامات مهمی انجام دهید. تغییر آدرس پیش فرض این صفحه یکی از این راه هاست. استفاده از رمز عبور قوی و روش تایید دو مرحله ای نیز بسیار موثر است. محدود کردن تلاش برای ورود و مسدود کردن آی پی های مشکوک کمک زیادی می کند. نصب یک افزونه امنیتی خوب که فعالیت های صفحه ورود را کنترل کند ضروری است. همچنین استفاده از گواهی ssl برای رمزگذاری اطلاعات رد و بدل شده لازم است. به این ترتیب می توان امنیت سایت وردپرسی را به شکل محسوسی افزایش داد. در ادامه مطلب همراه ما باشید تا شما را با نحوه رمز گذاشتن روی wp-admin آشنا کنیم.
افزونه های امنیتی و سرعتی: خرید افزونه وردفنس | خرید افزونه آیتم سکوریتی پرو | خرید افزونه ssl | خرید افزونه راکت
محافظت از wp-admin
حفاظت از صفحه مدیریت وردپرس یا wp-admin اولین گام حیاتی در افزایش امنیت سایت است. این صفحه در معرض حملات فراوانی مانند حمله brute force برای حدس زدن رمز عبور قرار دارد. برای مقابله، باید آدرس پیشفرض آن را تغییر دهید و دسترسی به آن را فقط از طریق آیپیهای مشخص محدود کنید. استفاده از یک رمز عبور بسیار قوی و منحصربهفرد برای حساب مدیر اصلی نیز ضروری است.
روشهای پیشرفتهتری نیز برای ایمنسازی این بخش وجود دارد. فعالسازی احراز هویت دو مرحلهای یا 2FA یک لایه امنیتی قدرتمند اضافه میکند. نصب یک افزونه وردپرس امنیتی معتبر که فعالیتهای مشکوک روی این صفحه را مانیتور و مسدود میکند، بسیار توصیه میشود. همچنین، استفاده از پروتکل https و رمزگذاری ssl برای محافظت از دادههای در حال انتقال هنگام ورود، از سرقت اطلاعات جلوگیری مینماید. با این اقدامات، دسترسی غیرمجاز به قلب سایت شما بسیار سخت خواهد شد.
لیست افزونه هوش مصنوعی وردپرس | افزونه هوش مصنوعی برای وردپرس
مزایای قفل کردن wp-admin وردپرس
– کاهش حملات Brute Force
حملات بروت فورس تلاش های خودکار و مکرر برای حدس زدن نام کاربری و رمز عبور هستند. هکرها با استفاده از ربات ها هزاران ترکیب مختلف را امتحان می کنند. با قفل کردن صفحه ورود وردپرس، شما می توانید تعداد تلاش های ناموفق را محدود کنید. بعد از چند بار تلاش ناموفق، دسترسی از آن آدرس IP یا کاربر به طور موقت یا دائم مسدود می شود. این کار به شدت از موفقیت چنین حملاتی جلوگیری کرده و همچنین بار اضافی بر روی سرور شما را کم می کند.
– محدود کردن دسترسی بر اساس IP
این روش یک لایه امنیتی بسیار قوی ایجاد می کند. شما فقط آدرس های IP مشخصی (مثلاً IP دفتر کار یا منزل خود) را برای ورود به بخش مدیریت وردپرس مجاز می دانید. حتی اگر شخصی نام کاربری و رمز عبور قوی شما را هم داشته باشد، از یک آدرس IP ناشناس نمی تواند وارد شود. این روش برای سایت هایی که تیم ثابت و کوچکی دارند بسیار ایده آل است. البته برای کاربرانی که IP ثابت ندارند می تواند مشکل ساز باشد.
– پنهان سازی صفحه لاگین
صفحه ورود پیش فرض وردپرس یعنی wp-admin و wp-login.php برای همه هکرها شناخته شده است. با تغییر آدرس این صفحه به یک آدرس دلخواه و شخصی، شما در واقع در ورودی خانه را جابه جا می کنید. ربات های مخرب که به طور خودکار آدرس های استاندارد را اسکن می کنند، صفحه ورود شما را پیدا نمی کنند. این روش اگرچه به تنهایی کافی نیست، اما مانند مخفی کردن کلید خانه است و بسیاری از حملات سطح پایین را خنثی می کند.
– کاهش آسیب پذیری های شناخته شده
بخش مدیریت وردپرس به دلیل دسترسی بالا، همیشه هدف جذابی برای هکرهاست. گاهی اوقات باگ های امنیتی در خود وردپرس یا یک افزونه می تواند راه نفوذ را باز کند. با محدود کردن دسترسی فیزیکی به خود صفحه مدیریت، شما فرصت کمتری به هکر می دهید تا از این باگ ها سوء استفاده کند. حتی اگر راه نفوذی وجود داشته باشد، اگر هکر نتواند به صفحه ورود برسد، کارش بسیار سخت تر می شود.
– افزایش نظارت و گزارش گیری
وقتی دسترسی به مدیریت را قفل می کنید، معمولا امکان ثبت گزارش از تمام تلاش ها برای ورود فعال می شود. این گزارش ها شامل اطلاعاتی مانند آدرس IP، زمان تلاش و تعداد دفعات است. با بررسی این گزارش ها می توانید الگوهای مشکوک را ببینید. مثلا اگر از یک کشور خاص که کاربری ندارید، تلاش های مکرری صورت گرفته است. این اطلاعات به شما کمک می کند تا اقدامات امنیتی هدفمندتری انجام دهید.
– حفاظت از خطای کاربران
رمزهای عبور ممکن است به هر دلیلی لو بروند. شاید کاربری رمز ساده ای انتخاب کند، شاید آن را جایی یادداشت کند یا فیشینگ شود. اگر دسترسی به wp-admin فقط از IP های خاصی ممکن باشد، حتی اگر رمز عبور لو برود، هکر از جای دیگری نمی تواند وارد شود. این یک لایه محافظتی اضافی است که اشتباهات انسانی را پوشش می دهد. مثل این است که علاوه بر کلید خانه، یک حصار دور ملک هم داشته باشید.
خرید افزونه imagify | خرید افزونه pwa | خرید افزونه UserWP | خرید افزونه wpform | خرید افزونهsmush | خرید افزونه wpml | خرید افزونه acf pro
– افزایش امنیت در صورت استفاده از افزونه های ناامن
گاهی اوقات ناخواسته از افزونه ای استفاده می کنیم که یک آسیب پذیری امنیتی دارد. تا زمانی که توسعه دهنده آن را رفع کند، سایت در خطر است. قفل کردن بخش مدیریت، یک راه موقت برای کاهش خطر است. چون بسیاری از اکسپلویت ها برای کار کردن نیاز دارند که هکر به بخش مدیریت دسترسی داشته باشد. با بستن این در، شما زمان بیشتری برای به روزرسانی یا حذف افزونه مشکل دار به دست می آورید.
– مطابقت با استانداردهای امنیتی
برای سایت های حساس مانند فروشگاه های بزرگ، سایت های پزشکی یا سازمانی، رعایت اصول امنیتی پیشرفته ضروری است. یکی از این اصول “کمترین دسترسی” است. یعنی هر کاربر فقط به حداقل امکاناتی که نیاز دارد دسترسی داشته باشد. قفل کردن مدیریت و محدود کردن آن به افراد خاص، دقیقا منطبق بر این اصل است. این کار نه تنها امنیت را بالا می برد، بلکه در ممیزی های امنیتی نیز یک نقطه قوت محسوب می شود.
– جلوگیری از هک wp-admin
هدف نهایی بسیاری از حملات به سایتهای وردپرس، به دست آوردن کنترل پنل مدیریت یا “wp-admin” است. هکرها با هک این بخش میتوانند به خواسته خود برسند، خواه دزدیدن اطلاعات، نصب بدافزار یا تغییر سایت باشد. قفل کردن wp-admin به معنای محافظت از همان هدف اصلی هکرهاست. شما با این کار، مستقیمترین و رایجترین مسیر هک را مسدود میکنید. این عمل یک مانع بزرگ و اساسی ایجاد میکند و هکر را مجبور میکند برای نفوذ به دنبال راههای پیچیدهتر و پرزحمتتر بگردد که احتمال موفقیت آنها بسیار کمتر است. در واقع، شما با این کار احتمال قربانی شدن را به میزان چشمگیری کاهش میدهید.
– افزایش امنیت پیشخوان وردپرس
پیشخوان وردپرس (Dashboard) مرکز فرماندهی سایت شماست. اگر هکری به آن دسترسی پیدا کند، میتواند محتوا را پاک کند، افزونههای مخرب نصب کند، کاربران جدید بسازد یا حتی کل سایت را از کار بیندازد. قفل کردن مسیر wp-admin مانند قرار دادن یک گارد امنیتی در ورودی ساختمان این پیشخوان است. این کار نه تنها از ورود افراد غیرمجاز جلوگیری میکند، بلکه حتی اگر نفوذگری از طریق راه دیگری (مثلاً یک افزونه) وارد سایت شود، دسترسی مستقیم و آسان به قلب مدیریت سایت را برای او غیرممکن یا بسیار سخت میکند. در نتیجه، امنیت کلی محیط مدیریت و کنترل شما بر سایت به شدت افزایش پیدا میکند.
بیشتر بخوانید: خطای Notice وردپرس چیست؟ حل خطاهای Notice و Warning در وردپرس
آموزش پسورد گذاشتن روی wp-admin
به طور پیش فرض، باید بدانید که یک صفحه منتشر شده به طور خودکار قابلیت مشاهده عمومی دارد. با این حال، چیزی که ممکن است ندانید این است که وردپرس به طور طبیعی به شما امکان می دهد این محتوا را با رمز عبور و تنها با چند کلیک محافظت کنید.
برای شروع، به صفحات > افزودن بروید. به محتوای خود عنوانی بدهید و چند بلوک (مثلاً پاراگراف، عنوان، تصویر) اضافه کنید. برای این مثال، من فقط مقداری متن (لورم ایپسوم) اضافه کردم.
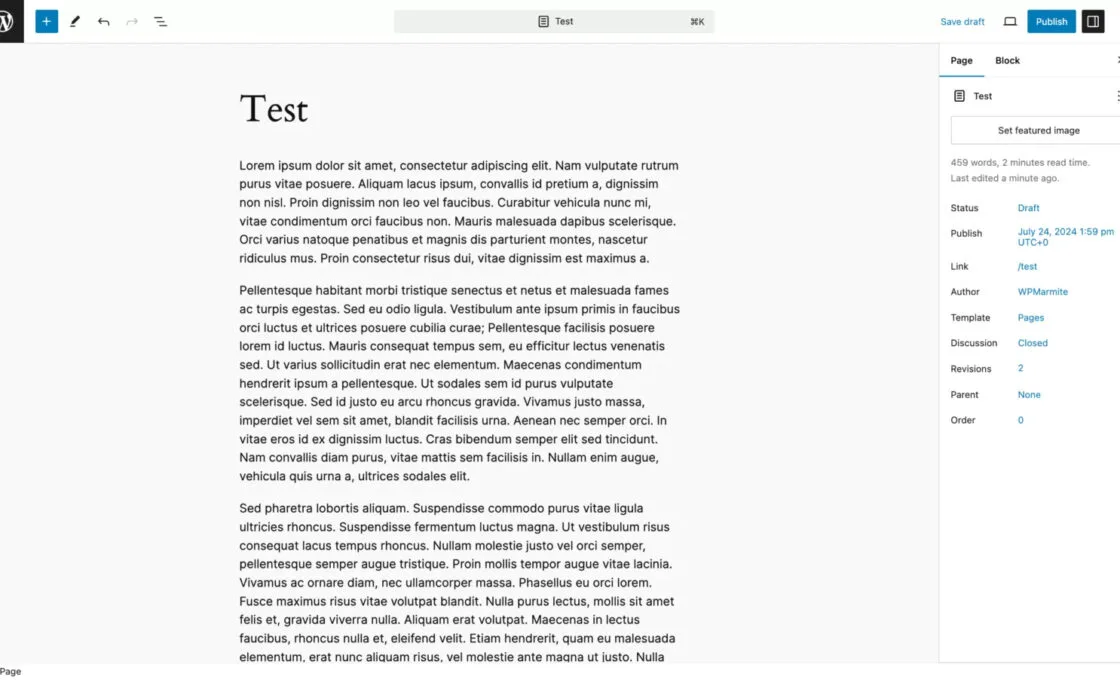
وقتی صفحه شما آماده شد، هنوز آن را منتشر نکنید. در برگه «صفحه» ویرایشگر محتوا، روی پیوند «پیشنویس» در کنار «وضعیت» کلیک کنید. سپس کادر «رمز عبور محافظتشده» را علامت بزنید.
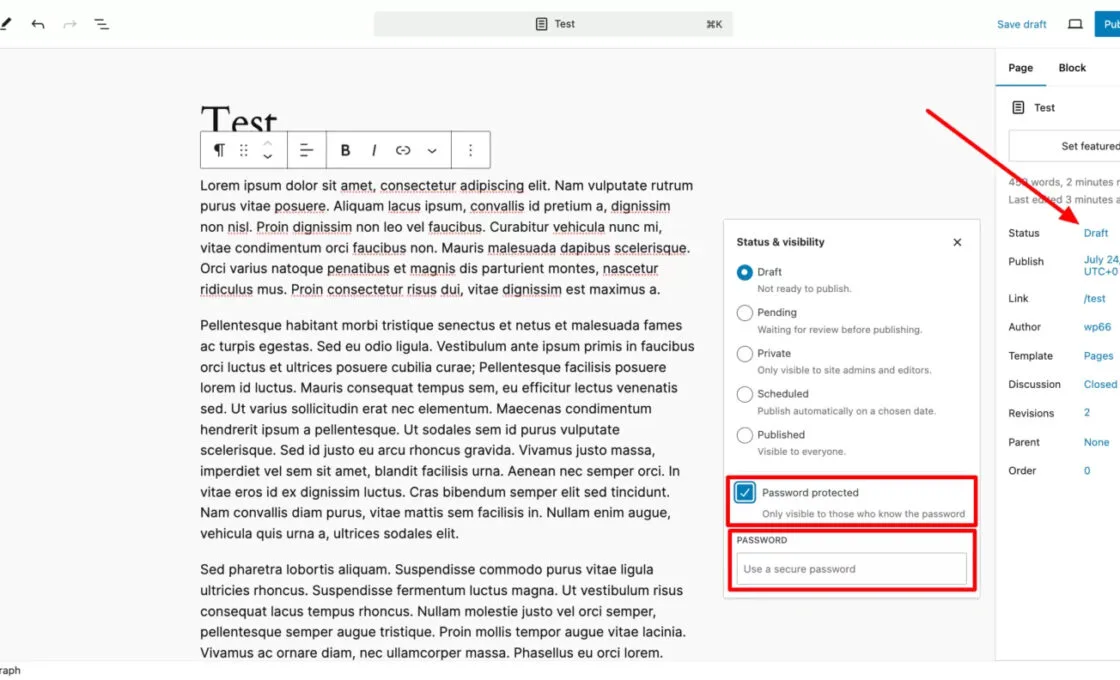
بعد از اینکه رمز عبور دلخواه خود را وارد کردید صفحه را منتشر نمائید.
بیشتر بخوانید: دیپ فیک چیست و چرا ترسناک است؟
سوالات متداول
آیا رمزگذاری پوشه wp-admin باعث اختلال در افزونهها میشود؟
خیر، به طور مستقیم باعث اختلال نمیشود. اما ممکن است برخی افزونههایی که نیازمند دسترسی مستقیم به پوشه wp-admin هستند دچار مشکل شوند. همیشه قبل از اجرا، افزونههای اصلی را تست کنید.
تفاوت رمزگذاری wp-admin با تغییر آدرس صفحه ورود چیست؟
رمزگذاری، دسترسی کل پوشه مدیریت را با کلمه عبور یا IP محدود میکند. اما تغییر آدرس صفحه ورود فقط مسیر wp-login.php را مخفی میکند و دسترسی مستقیم به پنل را مسدود نمیکند.
آیا رمزگذاری wp-admin برای سایتهای کوچک هم ضروری است؟
بله، زیرا سایتهای کوچک نیز هدف حملات خودکار هستند. این کار یک لایه امنیتی اضافی و ضروری بدون هزینه مالی ایجاد میکند.
چگونه میتوان دسترسی wp-admin را فقط به IP خاص محدود کرد؟
از طریق فایل .htaccess در پوشه wp-admin با افزودن دستورات Allow و Deny یا استفاده از افزونههای امنیتی مانند Wordfence که این قابلیت را به صورت گرافیکی ارائه میدهند.
آیا رمزگذاری wp-admin روی سرعت ورود مدیر تأثیر دارد؟
تأثیر آن ناچیز است. فقط در مرحله احراز هویت اولیه، سرور بررسی دسترسی اضافی (مثل IP یا رمز) را انجام میدهد که زمان بسیار کمی میبرد.
آیا میتوان wp-admin را بدون استفاده از افزونه ایمن کرد؟
بله، با روشهای مستقیم مانند تنظیم فایل .htaccess، محدود کردن IP در wp-config.php یا استفاده از رمزگذاری از طریق کنترل پنل هاست.
در صورت فراموشی رمز wp-admin چه راهکاری وجود دارد؟
میتوان از طریق FTP یا فایلمنیجر هاست، فایل .htaccess مربوط به رمزگذاری را حذف یا تغییر داد. همچنین میتوان با استفاده از reset رمز از طریق phpMyAdmin، رمز ورود وردپرس را بازیابی کرد.
آیا رمزگذاری wp-admin از حملات Brute Force جلوگیری میکند؟
بله، به طور مؤثر این حملات را مسدود میکند. زیرا حتی اگر رمز وردپرس درست باشد، حملهکننده باید از سد احراز هویت اضافی (مثل رمز یا IP) هم عبور کند.
آیا کاربران دیگر سایت تحت تأثیر رمزگذاری wp-admin قرار میگیرند؟
خیر، این تنظیمات فقط بخش مدیریت (wp-admin) را هدف میگیرد. کاربران عادی و بازدیدکنندگان سایت بدون تغییر به مشاهده سایت ادامه میدهند.
کدام روش رمزگذاری wp-admin امنیت بالاتری دارد؛ htaccess یا تنظیمات هاست؟
هر دو امن هستند، اما تنظیمات از طریق هاست (مانند رمزگذاری دایرکتوری در cPanel) معمولاً پایدارتر است و احتمال خطای دستی کمتر دارد. اما .htaccess انعطاف بیشتری برای قوانین پیچیده دارد.
خرید افزونه وردپرس و خرید قالب وردپرس اورجینال از نوین وردپرس
جمع بندی
با رمزگذاری و قفل کردن پنل مدیریت وردپرس (wp-admin)، شما یک لایه امنیتی قوی و حیاتی به سایت خود اضافه میکنید. این کار مانند نصب یک قفل اضافه بر درب اصلی خانه است که دسترسی افراد غیرمجاز را به پنل مدیریت وردپرس به شدت محدود کرده و از حملات رایجی مانند بروت فورس جلوگیری میکند. با اجرای رمزگذاری wp-admin، خیالتان راحت خواهد بود که هسته فرماندهی سایتتان تنها در دسترس شما و افراد مجاز باقی میماند و امنیت کلی وبسایت به شکل چشمگیری افزایش پیدا میکند.
نظراتمقاله
چیزی اینجا نیست!
خوشحال می شویم همین الان میتوانید اولین نظر خود را ارسال نمایید!